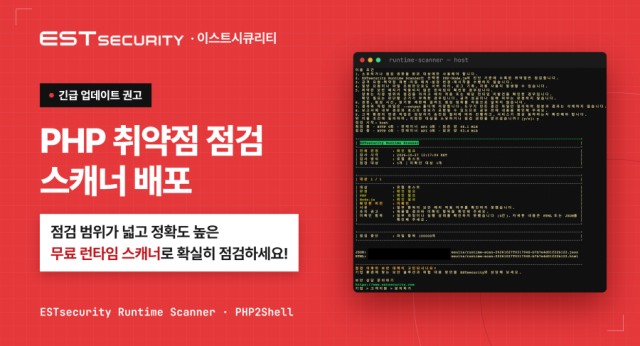
이스트소프트의 보안 전문 자회사 이스트시큐리티는 최근 공개된 PHP 원격 코드 실행(RCE) 취약점 ‘PHP투쉘(2Shell)’ 대응을 위한 전용 점검 도구인 ‘PHP2Shell 취약점 점검 도구’를 긴급 배포한다고 28일 밝혔다.
이번 점검 도구는 기존 공개된 점검 도구 대비 점검 범위와 진단 정밀도를 강화한 것이 특징이다. 기업과 기관의 보안 담당자가 웹 서버는 물론 컨테이너 및 이미지 환경에 존재하는 취약한 PHP 버전을 신속하게 식별하고, 보안 패치 적용 여부를 확인할 수 있도록 개발됐다.
PHP2Shell은 PHP 런타임 자체에서 발견된 심각한 보안 취약점이다. 공격자가 인증 없이 조작된 HTTP 요청만으로 서버에서 임의 코드를 실행해 웹셸 설치, 민감정보 유출, 추가 시스템 침투 등을 시도할 수 있다. 특히 WordPress, Drupal, Joomla, Magento, Nextcloud, phpMyAdmin 등 PHP 기반 서비스를 운영하는 경우 각별한 주의가 요구되는 상황이다.
국내 PHP 기반 서비스의 보안 업데이트 적용률도 낮은 수준이다. 보안업계에 따르면 PHP 버전 확인이 가능한 국내 서비스 51만914개 가운데 보안 수정 버전을 적용한 비율은 4.3%에 그쳤다. 이에 따라 기업들이 실제 취약 환경을 파악하고 보안 업데이트를 적용할 수 있도록 지원하는 점검 도구의 필요성도 커지고 있다.
이스트시큐리티의 취약점 점검 스캐너는 윈도우 및 리눅스 환경에서 실행할 수 있는 명령줄(CLI) 기반 점검 도구다.
점검 방식은 운영 환경에 따라 △서버에서 직접 실행해 설치된 PHP 환경을 확인하는 로컬(Host) 점검 △서버 외부에서 응답 정보를 바탕으로 취약 가능성을 확인하는 원격(URL) 점검 △운영 중인 컨테이너를 대상으로 하는 컨테이너(Container) 점검 △컨테이너 이미지에 포함된 PHP를 확인하는 이미지(Image) 점검 총 4가지를 지원한다.
이스트시큐리티는 “원격 점검은 공격 트래픽을 발생시키지 않는 최소한의 방식으로 수행돼 운영 중인 서비스에 대한 영향을 최소화할 수 있으나 정확한 판단을 위해서는 로컬 검사를 권장한다”고 강조했다.
점검 결과는 ‘양호’, ‘취약’, ‘확인 필요’로 구분해 제공한다. 상세 진단 결과를 JSON 및 HTML 형식으로 저장할 수 있다. 이를 통해 보안 담당자는 점검 결과를 체계적으로 관리하고, 패치 전후의 상태를 비교하는 데 활용할 수 있다.
회사는 PHP 5.4부터 8.5 계열까지 폭넓은 버전 확인을 지원하도록 이번 점검 도구를 설계했다. 다만 취약 여부는 실제 적용된 보안 패치와 서버 설정에 따라 달라질 수 있어 점검 결과와 함께 업데이트 이력 및 관련 보안 설정을 확인해야 한다.
이스트시큐리티 시큐리티대응센터(ESRC)는 “점검 도구를 통한 취약 환경 식별과 최신 보안 패치 적용을 병행하는 것이 중요하다”고 강조했다.
또 이번 취약점의 발생 원인과 공격 가능성, 영향받는 PHP 버전 및 대응 방안을 분석한 보안 가이드도 공개했다. 기업 및 기관의 보안 담당자는 ESRC의 분석 내용을 참고해 취약 환경을 파악하고, 전용 점검 도구를 활용한 진단과 보안 업데이트를 실시할 수 있다.
심기범 이스트시큐리티 보안기술연구소 소장은 “이번 PHP2Shell 취약점은 특정 웹 애플리케이션의 문제가 아닌 PHP 런타임 자체의 보안 결함”이라며 “기업이 인지하지 못한 서버나 컨테이너 환경에서도 심각한 보안 위협으로 이어질 수 있다. 보안 사고를 예방하기 위해서는 취약점 정보의 확인에 그치지 않고 실제 운영 환경 전반을 신속하고 정확하게 점검하는 것이 중요하다”고 말했다.
이어 “앞으로도 이스트시큐리티는 새로운 보안 위협에 선제적으로 대응할 수 있도록 전문 분석 정보와 실질적인 보안 점검 도구를 지속적으로 제공하겠다”고 덧붙였다.