프로그래밍 언어 PHP에서 치명적인 보안 취약점이 발견된 지 일주일이 지난 가운데, 국내 웹서비스의 보안 업데이트 적용률은 여전히 한자리수에 머물고 있는 것으로 나타났다. 추가 취약점까지 발견되면서 기업들의 후속 점검이 요구되고 있다.
27일 보안업계에 따르면 국내 인공지능(AI) 소프트웨어 기업 센트리어가 운영하는 'PHP2쉘(Shell) 점검센터'에 따르면 국내에서 PHP 버전을 식별할 수 있는 51만914개 서비스 중 보안 수정 버전을 사용하는 비율은 4.3%로 나타났다.
센트리어가 집계한 국내 PHP 기반 서비스는 총 122만9189개다. 버전 확인이 가능한 서비스 가운데 수정 버전을 사용하는 곳은 2만2027개로, 국내 적용률은 세계 평균(25.5%)보다 21.2%포인트 낮은 것으로 나타났다.
PHP 취약점은 지난 21일 처음 공개됐다. 당시 PHP 개발팀은 외부 공격자가 별도의 인증 절차 없이 서버에서 악성 코드를 실행할 수 있는 원격 코드 실행 취약점 2건을 수정한 긴급 보안 업데이트를 배포했다. 두 취약점의 위험도는 공통취약점평가체계(CVSS) 기준 각각 9.2점으로 평가됐다.
그러나 지난 23일 PHP의 세션 처리 과정에서 발생하는 세 번째 원격 코드 실행 취약점이 공개되는 등 긴급 패치 배포 이후에도 추가 취약점이 발견되면서 기업들의 후속 대응 필요성이 커지고 있다. 해당 취약점은 PHP의 세션 처리 과정에서 특정 설정 조건을 충족할 경우 발생한다. 한국인터넷진흥원(KISA)에 따르면 지난 21일 배포된 긴급 보안 업데이트로는 해결되지 않아 별도의 보안 조치가 필요한 상황이다.
이에 PHP 공식 개발팀은 차기 정기 보안 업데이트가 배포되기 전까지 파일 업로드 진행 상황 추적 기능을 비활성화하도록 권고했다.
26일에는 윈도용 PHP 배포판에 포함된 압축 해제 라이브러리 '브로틀리(Brotli)'에서도 별도의 보안 취약점도 확인됐다. 압축 데이터를 처리하는 과정에서 허용된 메모리 영역을 벗어나 데이터를 기록하는 문제다. PHP 개발팀은 이를 해결하기 위해 보안 수정 사항을 반영한 윈도용 배포판 4종을 추가로 공개했다.
국내 주요 호스팅 업체들도 긴급 대응에 나섰다. 카페24는 지난 22일 새벽 자사 쇼핑몰 서비스에 대한 보안 패치 적용을 진행했다.
카페24 관계자는 "취약점 정보가 처음 알려진 직후 공식 발표에 앞서 관리 대상 서비스 전체를 점검하고, 패치 배포 전부터 위험을 줄이기 위한 완화 조치를 적용했다"며 "공식 패치와 이후 추가로 공개된 패치도 모두 적용을 완료했으며, 이후 발생한 문제는 없는 것으로 확인되고 있다"고 말했다.
이어 "모든 서버에 웹방화벽 등 다층 방어 체계를 적용하고 있으며, 이번 취약점과 관련해서도 이상 여부를 지속적으로 모니터링하고 있다"고 덧붙였다.
보안업계는 자체 서버를 운영하거나 외부 개발사가 제작한 프로그램을 사용하는 기업은 별도의 보안 점검이 필요하다고 강조하고 있다. 특히 공식 보안 지원이 종료된 구버전은 긴급 조치와 별개로 상위 버전 전환과 프로그램 호환성 점검이 요구되는 상황이다.
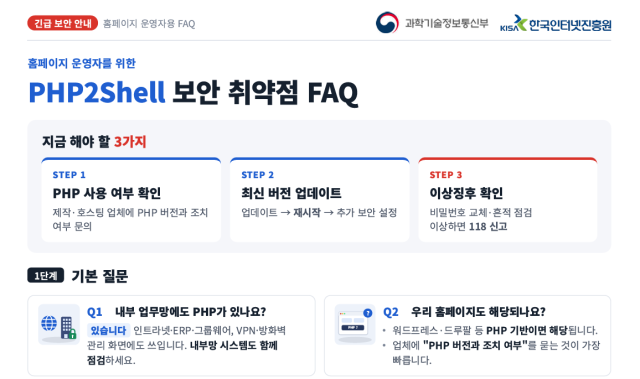
한국인터넷진흥원(KISA)도 추가 취약점이 잇따라 공개되자 지난 26일 홈페이지 운영자를 위한 PHP 보안 취약점 대응 FAQ를 배포하고 후속 점검을 당부했다.
KISA는 지난 21일 공개된 취약점 2건에 대해서는 보안 업데이트를 적용하고, 24일 공지한 세 번째 취약점은 수정 버전이 배포되기 전까지 추가 보안 설정을 적용하도록 안내했다. 업데이트를 완료하더라도 기존에 침투한 악성 파일은 자동으로 제거되지 않아 별도의 침해 흔적 점검이 필요하다는 설명이다.
또 호스팅·홈페이지 제작 업체에 보안 조치를 맡긴 경우에도 적용된 PHP 버전과 서버 재시작 여부 등을 확인하고, 업데이트가 어려운 구형 시스템은 상위 버전으로 전환하거나 서비스 일시 중단 등 임시 조치를 검토하도록 권고했다.